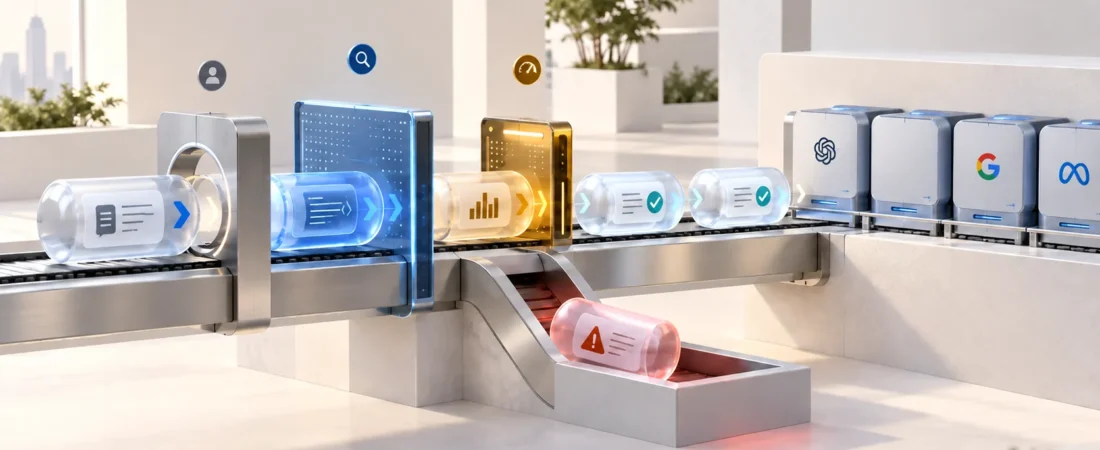
API AI mempercepat pengembangan chatbot, pencarian dokumen, pembuatan konten, analisis data, dan otomatisasi kerja. Namun, setiap integrasi juga membuka jalur baru bagi data, kredensial, instruksi, serta biaya untuk bergerak melewati batas sistem perusahaan. Karena itu, keamanan API AI tidak cukup diperlakukan sebagai pengamanan satu API key. Organisasi perlu mengendalikan siapa yang boleh mengakses model, data apa yang boleh dikirim, berapa banyak sumber daya yang dapat dipakai, dan bagaimana setiap kejadian ditelusuri.
Pendekatan yang efektif menggabungkan keamanan API konvensional dengan kontrol yang khusus untuk aplikasi AI generatif. Autentikasi, otorisasi, enkripsi, validasi input, dan logging tetap menjadi fondasi. Di atasnya, perusahaan perlu mengantisipasi prompt injection, kebocoran informasi sensitif melalui output, penggunaan model di luar kebijakan, serta konsumsi tidak terbatas yang dapat meningkatkan biaya. Artikel ini menjelaskan kerangka praktis untuk menyusun lapisan perlindungan tersebut tanpa menghambat eksperimen yang sah.
Apa Itu Keamanan API AI?
Keamanan API AI adalah serangkaian kebijakan, kontrol teknis, dan proses operasional yang melindungi koneksi antara aplikasi perusahaan dan layanan model AI. Cakupannya dimulai sebelum request dikirim, berlanjut selama data diproses oleh gateway dan provider, lalu tetap berlaku ketika respons diterima, disimpan, ditampilkan, atau dipakai untuk menjalankan tindakan lain.
Tujuan utamanya bukan sekadar membuat endpoint sulit diserang. Sistem harus memastikan kerahasiaan data, integritas request dan respons, ketersediaan layanan, penggunaan sesuai kewenangan, serta biaya yang tetap berada dalam batas. Dengan sudut pandang ini, lonjakan token yang tidak wajar juga merupakan sinyal keamanan, bukan hanya persoalan keuangan.
Mengapa API AI Memiliki Permukaan Risiko yang Berbeda?
API biasa umumnya memanggil fungsi dengan parameter dan hasil yang relatif terstruktur. API AI menerima instruksi bahasa alami yang lebih fleksibel, lalu menghasilkan keluaran probabilistik. Input dapat berisi data sensitif, dokumen internal, atau instruksi yang sengaja dirancang untuk mengubah perilaku aplikasi. Output juga tidak selalu aman untuk langsung dipakai sebagai HTML, query, kode, keputusan, atau tindakan otomatis.
Rantai pasoknya sering lebih panjang. Aplikasi dapat berkomunikasi dengan gateway, model pihak ketiga, penyimpanan vektor, alat pencarian, dan sistem bisnis lain. Setiap sambungan menambah identitas, izin, data, log, dan konfigurasi yang perlu dijaga. NIST menekankan bahwa risiko AI perlu dikelola sesuai tujuan, toleransi risiko, dan konteks organisasi sepanjang siklus hidup sistem, bukan hanya pada saat deployment.
Peta Risiko Utama pada API AI
| Risiko | Contoh kejadian | Dampak bisnis | Kontrol utama |
| Kredensial bocor | API key tersimpan di kode publik atau log | Akses tidak sah dan biaya tak terkendali | Secret manager, pembatasan key, rotasi, dan pencabutan |
| Otorisasi lemah | Satu key dipakai banyak pengguna tanpa pemisahan hak | Aktivitas sulit diatribusikan dan data dapat diakses lintas tim | Identitas per aplikasi, least privilege, dan pemeriksaan izin |
| Data sensitif terkirim | Prompt memuat data pribadi atau rahasia dagang | Pelanggaran kebijakan, hukum, atau kontrak | Klasifikasi data, minimisasi, redaksi, dan kebijakan input |
| Prompt injection | Instruksi tersembunyi mengubah tujuan aplikasi | Kebocoran data atau penyalahgunaan alat | Pemisahan instruksi, pembatasan tool, validasi, dan evaluasi |
| Output tidak aman | Respons model langsung dieksekusi atau dirender | Injeksi, keputusan salah, atau tindakan berlebihan | Validasi output, encoding, sandbox, dan persetujuan manusia |
| Konsumsi tak terbatas | Request berulang atau konteks sangat panjang | Gangguan layanan dan pembengkakan biaya | Rate limit, quota, timeout, dan budget cap |
| Salah konfigurasi | Endpoint uji, model, atau izin lama tetap aktif | Permukaan serangan bertambah | Inventaris, baseline konfigurasi, review, dan penutupan akses |
| Monitoring tidak memadai | Anomali tidak terlihat karena log tersebar | Insiden terlambat diketahui dan sulit ditelusuri | Log terpusat, alert, identitas, dan retensi yang tepat |
Daftar ini dapat dipakai sebagai awal threat modeling. Prioritasnya tetap perlu disesuaikan dengan jenis aplikasi, sensitivitas data, pihak yang memiliki akses, kemampuan model, dan konsekuensi jika hasil AI salah atau disalahgunakan. Chatbot informasi publik tentu memerlukan kontrol yang berbeda dari asisten yang dapat membaca dokumen pelanggan atau menjalankan transaksi.
Gunakan Model Shared Responsibility
Keamanan tidak berhenti pada provider model. Provider bertanggung jawab atas keamanan layanannya sesuai ruang lingkup kontrak, sedangkan perusahaan tetap bertanggung jawab atas identitas pengguna, desain aplikasi, data yang dikirim, integrasi sistem, konfigurasi, serta cara output digunakan. Jika ada gateway atau penyedia managed service, tanggung jawab perlu dibagi lebih jelas lagi agar tidak ada area yang diasumsikan dijaga oleh pihak lain.
Buat matriks sederhana yang mencantumkan aset, risiko, kontrol, pemilik, bukti, dan frekuensi pemeriksaan. Misalnya, tim platform mengelola secret manager dan rotasi key, pemilik aplikasi menetapkan klasifikasi data, security memeriksa pola penyalahgunaan, sedangkan procurement memverifikasi ketentuan pemrosesan data dan dukungan insiden. Pembagian ini membuat keamanan dapat dijalankan, bukan hanya tercantum dalam kebijakan.
Bangun Pertahanan Berlapis
Tidak ada satu kontrol yang dapat menutup seluruh risiko API AI. Pertahanan berlapis membuat kegagalan pada satu titik tidak langsung berubah menjadi insiden besar. Lapisan yang baik juga memberi organisasi beberapa kesempatan untuk mencegah, mendeteksi, membatasi, dan memulihkan kejadian.
1. Identitas dan Otorisasi
Setiap aplikasi, lingkungan, dan tim sebaiknya memiliki identitas yang dapat dibedakan. Hindari satu API key bersama untuk seluruh organisasi karena pola tersebut menyulitkan atribusi dan memperbesar dampak ketika key bocor. Terapkan prinsip least privilege, yaitu memberi hak minimum yang diperlukan untuk tugas tertentu. Pisahkan akses development, staging, dan production, serta batasi model atau fungsi yang tidak dibutuhkan.
Otorisasi harus diperiksa pada server, bukan dipercaya dari parameter yang dikirim klien. OWASP menempatkan kegagalan otorisasi dan autentikasi sebagai risiko utama API. Untuk aplikasi multi-tenant, setiap request perlu dikaitkan dengan organisasi, pengguna, dan objek yang benar agar perubahan ID atau parameter tidak membuka data pihak lain.
2. Pengelolaan API Key dan Secret
API key adalah bearer credential. Siapa pun yang mendapatkannya mungkin dapat menggunakan hak yang sama sampai key dibatasi atau dicabut. Simpan key di secret manager atau mekanisme rahasia terkelola, bukan di source code, aplikasi frontend, dokumen kolaborasi, atau file konfigurasi yang ikut masuk repository. Jangan menuliskan nilai key ke log atau pesan error.
Buat prosedur penerbitan, pemilik, penggunaan, tanggal review, rotasi, dan pencabutan. Key per aplikasi membantu mengecilkan blast radius dan membuat audit lebih jelas. Jika platform mendukung kredensial berumur pendek atau identitas layanan, evaluasi opsi itu untuk mengurangi ketergantungan pada secret statis. Rotasi harus diuji supaya pergantian key tidak menyebabkan downtime.
3. Perlindungan Data dari Input sampai Output
Klasifikasikan data sebelum membangun integrasi. Tentukan kategori yang boleh dikirim tanpa perubahan, kategori yang harus disamarkan, dan kategori yang tidak boleh keluar dari lingkungan tertentu. Minimisasi data penting karena model sering hanya memerlukan bagian kecil dari dokumen, bukan seluruh arsip. Redaksi nomor identitas, informasi finansial, kredensial, dan rahasia dagang sedekat mungkin dengan sumber data.
Perlindungan juga berlaku pada output. Jangan menganggap respons model aman hanya karena request berasal dari aplikasi internal. Terapkan schema validation untuk keluaran terstruktur, encoding sebelum merender konten, pembatasan panjang, serta pemeriksaan nilai yang akan diteruskan ke database atau sistem lain. Untuk keputusan berisiko tinggi, tambahkan persetujuan manusia dan simpan alasan serta bukti yang relevan.
4. Enkripsi dan Keamanan Transport
Gunakan TLS untuk komunikasi antara klien, gateway, provider, serta komponen upstream dan downstream. Pastikan validasi sertifikat berjalan benar dan hindari menonaktifkannya untuk mempercepat troubleshooting. Enkripsi saat transit melindungi request dan respons dari penyadapan, tetapi tidak menggantikan minimisasi data atau pengendalian akses pada aplikasi.
Data yang disimpan, termasuk cache, log, embedding, file unggahan, dan respons, perlu memiliki perlindungan sesuai klasifikasinya. Tetapkan masa retensi dan mekanisme penghapusan. Semakin banyak salinan dibuat untuk debugging atau analitik, semakin besar pula permukaan yang harus diamankan dan diperiksa.
5. Rate Limit, Quota, dan Budget Cap
OWASP memasukkan konsumsi sumber daya yang tidak dibatasi sebagai risiko API karena request yang tampak sederhana dapat menghabiskan kapasitas dan biaya pihak ketiga. Tetapkan rate limit per identitas, batas concurrency, timeout, panjang input maksimum, jumlah output maksimum, serta batas operasi dalam satu request. Nilainya sebaiknya mengikuti kebutuhan bisnis dan pola normal, bukan angka yang dipilih tanpa data.
Quota dan budget cap menambahkan pagar finansial. Keduanya tidak menggantikan autentikasi atau deteksi serangan, tetapi dapat membatasi dampak ketika kredensial disalahgunakan, loop aplikasi terjadi, atau pengguna mengirim konteks berlebihan. Buat alert bertingkat agar tim dapat merespons sebelum hard limit menghentikan proses penting.
6. Logging, Monitoring, dan Alert
Log perlu menjawab siapa memanggil API, dari aplikasi mana, kapan, model apa yang digunakan, berapa besar konsumsi, bagaimana status respons, dan kebijakan apa yang diterapkan. Gunakan correlation ID agar jejak request dapat diikuti melintasi gateway dan layanan. Namun, hindari merekam prompt, output, token autentikasi, atau data pribadi secara penuh tanpa alasan dan kontrol yang jelas.
Bangun baseline untuk volume request, error, latency, ukuran konteks, model, biaya, dan lokasi akses. Alert dapat dipicu oleh kenaikan tajam, key yang dipakai dari pola baru, percobaan akses berulang, atau model yang tidak lazim bagi suatu aplikasi. Monitoring yang baik menggabungkan indikator keamanan, operasional, dan biaya sehingga anomali tidak terpecah di dashboard berbeda.
7. Inventaris dan Tata Kelola Provider
Perusahaan perlu mengetahui endpoint, model, API key, pemilik, data yang diproses, serta kontrak yang masih aktif. Inventaris mencegah endpoint lama, project uji, atau akses mantan anggota tim tetap hidup tanpa pengawasan. Setiap perubahan model dan provider perlu melewati review yang proporsional terhadap risiko, bukan selalu proses panjang yang sama.
Untuk strategi multi-model, samakan baseline minimum agar perpindahan model tidak menurunkan kontrol. Periksa mekanisme autentikasi, lokasi dan retensi data, penggunaan data untuk peningkatan layanan, subprosesor, enkripsi, audit, ketersediaan, serta dukungan insiden. Catat perbedaan yang tidak dapat disamakan dan putuskan apakah kompensating control diperlukan.
Prompt Injection dan Output Tidak Aman
Prompt injection terjadi ketika input pengguna atau konten eksternal memengaruhi model untuk mengabaikan tujuan aplikasi, mengungkap informasi, atau menyalahgunakan alat. Instruksi sistem saja bukan batas keamanan yang dapat diandalkan. Pisahkan data dari instruksi, tandai sumber yang tidak tepercaya, batasi konteks yang dapat diambil, dan berikan alat hanya sesuai tugas. Jika model dapat memanggil email, database, atau sistem transaksi, setiap tindakan perlu otorisasi yang terpisah.
Output model juga harus diperlakukan sebagai input yang tidak tepercaya bagi komponen berikutnya. Jangan menjalankan kode, query, perintah shell, URL, atau markup hanya karena dihasilkan oleh model. Gunakan parser dan allowlist untuk struktur yang diizinkan, sandbox untuk eksekusi, serta konfirmasi pengguna untuk tindakan yang sulit dibatalkan. Pengujian perlu mencakup input langsung, dokumen yang dirujuk, dan konten pihak ketiga yang dapat membawa instruksi tersembunyi.
Keamanan Data dan Konteks Indonesia
UU Nomor 27 Tahun 2022 mengatur pemrosesan data pribadi, hak subjek data, kewajiban pengendali dan prosesor, transfer data, serta sanksi. Integrasi AI yang menerima data pribadi perlu masuk dalam inventaris pemrosesan organisasi. Tim hukum, privacy, security, dan pemilik proses perlu menilai dasar pemrosesan, tujuan, minimisasi, retensi, akses, transfer, serta penanganan permintaan subjek data sesuai konteks perusahaan.
Artikel teknis tidak dapat menggantikan nasihat hukum. Yang dapat dilakukan tim produk adalah menyediakan bukti dan kontrol yang dibutuhkan untuk pengambilan keputusan, seperti data flow, klasifikasi, daftar provider, konfigurasi retensi, log akses, dan prosedur penghapusan. Dokumentasi ini membantu organisasi menjelaskan bagaimana data bergerak dan siapa yang bertanggung jawab pada setiap tahap.
Cara Menilai Keamanan Penyedia API AI
| Area | Pertanyaan pemeriksaan | Bukti yang dicari |
| Identitas | Dapatkah akses dipisah per aplikasi, tim, dan lingkungan? | Role, scope, virtual key, serta proses provisioning dan revocation |
| Data | Bagaimana input, output, dan log diproses serta disimpan? | Data flow, retensi, lokasi, penghapusan, dan ketentuan kontrak |
| Transport | Bagaimana data dilindungi saat transit dan saat disimpan? | Konfigurasi TLS, enkripsi, dan pengelolaan kunci |
| Konsumsi | Apakah ada rate limit, quota, alert, dan budget cap? | Kebijakan limit, contoh alert, dan prosedur pengecualian |
| Audit | Apakah aktivitas dapat ditelusuri tanpa mengekspos data sensitif? | Log terstruktur, correlation ID, akses log, dan retensi |
| Insiden | Bagaimana kebocoran key atau anomali ditangani? | SLA, kanal eskalasi, prosedur pencabutan, dan laporan insiden |
| Provider | Bagaimana perubahan model dan subprosesor dikelola? | Inventaris, pemberitahuan perubahan, dan hasil review vendor |
Jawaban sebaiknya diverifikasi melalui dokumen, konfigurasi, demonstrasi, dan pengujian terbatas. Sertifikasi dapat membantu menilai kematangan organisasi, tetapi tidak otomatis membuktikan bahwa konfigurasi khusus pelanggan sudah benar. Fokuskan review pada aliran data dan kontrol yang benar-benar digunakan oleh aplikasi.
Playbook Ketika API Key Diduga Bocor
Kecepatan respons menentukan besarnya dampak. Siapkan playbook sebelum insiden sehingga tim tidak baru mencari pemilik aplikasi ketika konsumsi melonjak. Prosedur harus dapat dijalankan di luar jam kerja dan tidak bergantung pada satu orang.
- Identifikasi key, aplikasi, lingkungan, pemilik, dan waktu pertama anomali terlihat.
- Batasi atau cabut key yang terdampak, lalu aktifkan kredensial pengganti melalui jalur yang aman.
- Periksa log untuk model, volume, sumber akses, data yang mungkin diproses, dan tindakan downstream.
- Hentikan jalur otomatis yang berisiko, tetapi pertahankan bukti yang diperlukan untuk investigasi.
- Nilai dampak keamanan, operasional, finansial, kontraktual, dan privasi bersama pemilik terkait.
- Pulihkan layanan secara bertahap, pantau pola baru, dokumentasikan akar masalah, dan perbaiki kontrol.
Setelah pemulihan, uji apakah key lama benar-benar tidak dapat digunakan dan cari salinan yang mungkin masih tersimpan di pipeline, mesin developer, log, atau sistem deployment. Rotasi tanpa membersihkan sumber kebocoran hanya menunda kejadian berikutnya.
Roadmap Implementasi 30, 60, dan 90 Hari
| Periode | Fokus | Hasil minimum |
| 0 sampai 30 hari | Inventaris dan containment | Daftar aplikasi, provider, key, pemilik, data, limit, serta penutupan akses yang tidak diperlukan |
| 31 sampai 60 hari | Standardisasi kontrol | Pemisahan identitas, secret manager, klasifikasi data, logging minimum, alert, dan prosedur rotasi |
| 61 sampai 90 hari | Validasi dan operasi | Threat modeling, pengujian penyalahgunaan, playbook insiden, review vendor, dan metrik keamanan berkala |
Roadmap perlu disesuaikan dengan risiko. Aplikasi yang memproses data kesehatan, keuangan, pelanggan, atau dapat menjalankan tindakan tidak boleh menunggu semua fondasi organisasi selesai. Terapkan containment lebih cepat, kurangi ruang lingkup, dan tambahkan persetujuan manusia sampai kontrol yang dibutuhkan tersedia.
Peran Gateway dan Tata Kelola Terpusat
Gateway terpusat dapat menyederhanakan penerapan kebijakan dengan menyediakan satu titik untuk identitas, routing, pembatasan, observabilitas, dan pengelolaan banyak model. Nilai utamanya bukan karena semua risiko otomatis hilang, melainkan karena organisasi memiliki tempat yang konsisten untuk menerapkan kontrol serta melihat penggunaan lintas tim.
Berdasarkan materi produk yang tersedia, TokenKu.ai menyediakan akses terintegrasi ke berbagai model melalui satu portal, virtual API key, visibilitas konsumsi per individu, divisi, dan model, serta budget cap. Kemampuan tersebut dapat mendukung atribusi dan pembatasan penggunaan. Sebelum implementasi, perusahaan tetap perlu memverifikasi konfigurasi keamanan, pemrosesan data, logging, retensi, cakupan model, dan prosedur insiden sesuai kebutuhan aktual.
Kesalahan Umum yang Perlu Dihindari
Menganggap satu API key sebagai identitas seluruh perusahaan adalah kesalahan yang sering membuat audit dan pencabutan akses menjadi sulit. Kesalahan lain adalah mengandalkan prompt sistem sebagai kontrol keamanan, menyimpan semua prompt untuk debugging tanpa klasifikasi, serta menetapkan limit hanya pada total akun tanpa melihat aplikasi atau pengguna yang menjadi sumber konsumsi.
Organisasi juga kerap membeli alat sebelum memiliki inventaris dan pemilik kontrol. Akibatnya, dashboard tersedia tetapi alert tidak ditindaklanjuti, key dapat dibuat tanpa proses, dan temuan vendor review tidak memiliki rencana perbaikan. Mulailah dari alur penggunaan nyata, tetapkan pemilik, lalu gunakan platform untuk menegakkan kebijakan yang sudah jelas.
Checklist Keamanan API AI
- Inventaris aplikasi, endpoint, model, provider, API key, pemilik, dan lingkungan.
- Pisahkan identitas serta hak akses per aplikasi, tim, dan tujuan penggunaan.
- Simpan secret di sistem terkelola, rotasi secara berkala, dan siapkan pencabutan cepat.
- Klasifikasikan, minimalkan, dan redaksi data sebelum dikirim ke model.
- Validasi output sebelum dirender, disimpan, atau dipakai untuk menjalankan tindakan.
- Terapkan rate limit, quota, timeout, batas token, alert, dan budget cap.
- Rekam metadata audit yang cukup tanpa mengekspos prompt atau data sensitif secara berlebihan.
- Uji prompt injection, penyalahgunaan tool, lonjakan konsumsi, dan kegagalan provider.
- Dokumentasikan pembagian tanggung jawab serta playbook respons insiden.
- Tinjau kontrak, pemrosesan data, perubahan model, dan subprosesor secara berkala.
Pertanyaan yang Sering Diajukan
Apakah API key saja cukup untuk mengamankan API AI?
Tidak. API key membantu mengenali pemanggil, tetapi tidak otomatis membatasi data, model, tindakan, volume, atau biaya. Keamanan memerlukan pemisahan identitas, otorisasi, secret management, validasi input dan output, pembatasan konsumsi, monitoring, serta proses respons insiden.
Apakah data sensitif boleh dikirim ke model AI?
Jawabannya bergantung pada tujuan, dasar pemrosesan, klasifikasi data, kontrak, konfigurasi layanan, lokasi dan retensi data, serta kebijakan organisasi. Tim sebaiknya memakai prinsip minimisasi dan redaksi, lalu melibatkan fungsi privacy, hukum, dan security untuk penggunaan berisiko.
Apa perbedaan rate limit dan budget cap?
Rate limit membatasi frekuensi atau concurrency request dalam periode pendek, sedangkan budget cap membatasi konsumsi finansial atau alokasi dalam periode tertentu. Keduanya saling melengkapi. Rate limit membantu menahan lonjakan teknis, sementara budget cap membatasi dampak biaya.
Apakah gateway membuat API AI otomatis aman?
Tidak otomatis. Gateway dapat memusatkan autentikasi, kebijakan, routing, limit, dan log, tetapi efektivitasnya bergantung pada konfigurasi, cakupan traffic, kualitas identitas, data yang direkam, serta proses operasional. Aplikasi dan provider tetap memiliki tanggung jawab keamanan masing-masing.
Seberapa sering API key perlu dirotasi?
Tidak ada interval tunggal untuk semua organisasi. Frekuensi perlu mengikuti risiko, kemampuan otomatisasi, kontrak, dan kebijakan internal. Rotasi harus segera dilakukan ketika key diduga bocor, pemilik berubah, atau ruang lingkup akses tidak lagi sesuai. Prosesnya perlu diuji agar tidak mengganggu layanan.
Apa metrik awal yang perlu dipantau?
Mulailah dengan jumlah request, error, latency, model, ukuran input dan output, konsumsi token, biaya, identitas pemanggil, sumber akses, serta penolakan kebijakan. Bentuk baseline per aplikasi dan tim agar lonjakan atau penggunaan yang tidak lazim dapat ditemukan lebih cepat.
Kesimpulan
Keamanan API AI adalah disiplin lintas fungsi yang menghubungkan keamanan aplikasi, tata kelola data, operasi platform, pengendalian biaya, dan manajemen vendor. Fondasinya tetap identitas yang jelas, hak minimum, secret yang dikelola, enkripsi, validasi, limit, serta logging. Risiko khusus AI seperti prompt injection dan output tidak aman perlu ditangani di tingkat desain aplikasi, bukan diserahkan sepenuhnya kepada model.
Perusahaan tidak harus menyelesaikan seluruh program sekaligus. Mulailah dari inventaris, pemisahan key, klasifikasi data, batas konsumsi, dan playbook kebocoran. Setelah fondasi terlihat dan dapat diaudit, organisasi dapat memperluas penggunaan model dengan risiko yang lebih terukur. Tata kelola terpusat membantu menjaga konsistensi, tetapi keputusan keamanan tetap perlu mengikuti konteks setiap aplikasi dan data.