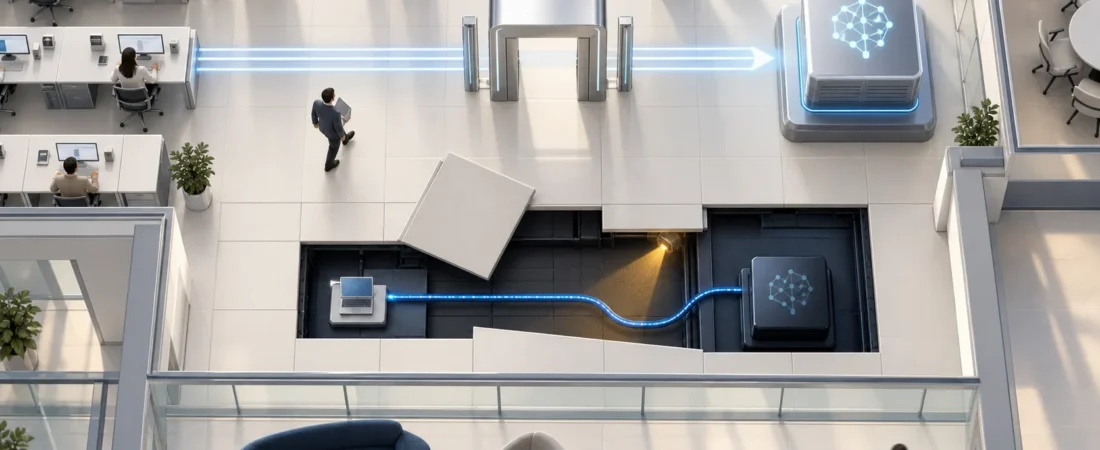
Shadow AI muncul ketika karyawan, developer, atau unit bisnis menggunakan teknologi AI untuk pekerjaan tanpa melalui inventaris, persetujuan, dan kontrol resmi perusahaan. Bentuknya dapat berupa akun pribadi untuk merangkum dokumen, ekstensi browser, bot rapat, aplikasi penulisan, model yang dijalankan sendiri, atau API yang dibeli langsung oleh sebuah tim. Penggunaannya mungkin membantu produktivitas, tetapi organisasi tidak dapat mengelola risiko yang tidak terlihat.
Cara mengelola shadow AI bukan sekadar memblokir sebanyak mungkin situs. Pendekatan yang hanya melarang dapat memindahkan penggunaan ke perangkat, akun, atau jaringan yang lebih sulit diamati. Perusahaan perlu memahami kebutuhan pengguna, menemukan penggunaan secara proporsional, memprioritaskan risiko, menyediakan alternatif resmi yang berguna, dan membuat jalur evaluasi cukup cepat agar tim tidak perlu mencari jalan pintas.
Apa Itu Shadow AI?
Shadow AI adalah teknologi AI yang digunakan untuk tujuan organisasi tetapi tidak tercakup dalam sistem, inventaris, kebijakan, atau proses yang disetujui. Definisi ini menekankan ketiadaan visibilitas dan tata kelola, bukan hanya merek atau jenis teknologinya. Alat yang aman untuk satu perusahaan dapat menjadi shadow AI di perusahaan lain jika digunakan melalui akun pribadi, tanpa kontrak yang sesuai, atau di luar batas data yang diizinkan.
National Cyber Security Centre Inggris menjelaskan shadow AI sebagai penggunaan teknologi AI yang tidak tercatat dalam sistem dan proses resmi organisasi. Panduan tersebut juga menekankan bahwa penggunaan teknologi tidak resmi biasanya bukan tindakan jahat. Karyawan sering mencari cara menyelesaikan pekerjaan ketika alat yang disediakan tidak memenuhi kebutuhan atau proses permintaan terlalu lambat.
Contoh Shadow AI di Lingkungan Kerja
- Karyawan memakai akun AI pribadi untuk merangkum laporan, kontrak, atau percakapan pelanggan.
- Tim memasang ekstensi browser atau bot rapat tanpa menilai akses ke halaman, email, kalender, mikrofon, dan rekaman.
- Developer membuat API key dengan kartu pribadi lalu menghubungkannya ke prototype atau aplikasi internal.
- Unit bisnis membeli aplikasi AI dengan anggaran departemen tanpa melibatkan procurement, security, legal, atau privacy.
- Fitur AI diaktifkan di dalam SaaS yang sudah digunakan, tetapi perubahan aliran data dan ketentuan baru tidak ditinjau.
- Model open source atau layanan pihak ketiga dipakai di pipeline produksi tanpa owner, dokumentasi, monitoring, dan rencana penghentian.
Eksperimen tidak otomatis menjadi shadow AI. Pilot tetap dapat dikelola jika memiliki owner, tujuan, batas data, lingkungan yang disetujui, waktu evaluasi, serta keputusan akhir. Sebaliknya, layanan yang sudah umum dipakai dapat menjadi shadow AI ketika tim tidak lagi mengetahui siapa penggunanya, data apa yang diproses, atau ketergantungan apa yang telah terbentuk.
Mengapa Shadow AI Muncul?
Shadow AI adalah sinyal adanya selisih antara kebutuhan kerja dan kemampuan organisasi menyediakan layanan resmi. Karyawan memilih alat yang terasa paling cepat, mudah, atau sesuai tugas. Jika jalur persetujuan membutuhkan waktu lama, kriteria tidak jelas, atau pilihan resmi terlalu terbatas, manfaat langsung sering mengalahkan risiko yang terasa abstrak.
| Pemicu | Yang terjadi di lapangan | Respons yang lebih efektif |
| Kebutuhan tidak terpenuhi | Alat resmi tidak mendukung tugas, bahasa, format, atau kualitas yang dibutuhkan | Kumpulkan use case dan perluas katalog berdasarkan kebutuhan nyata |
| Proses terlalu lambat | Tim memakai trial atau akun pribadi sambil menunggu persetujuan | Buat fast track untuk eksperimen berisiko rendah dengan batas jelas |
| Kebijakan tidak praktis | Pengguna tidak memahami data dan aktivitas yang diizinkan | Gunakan contoh konkret, klasifikasi sederhana, dan kanal konsultasi |
| AI tersembunyi di SaaS | Fitur baru aktif tanpa proses pembelian baru | Masukkan perubahan fitur dan izin ke review vendor berkala |
| Insentif hanya produktivitas | Tim diukur dari kecepatan tanpa dukungan tata kelola | Masukkan penggunaan aman ke target, pelatihan, dan tanggung jawab owner |
Mencari akar penyebab membantu organisasi memilih kontrol yang tepat. Jika masalahnya adalah akses lambat, menambah pelatihan saja tidak cukup. Jika masalahnya adalah kebijakan tidak jelas, membeli platform baru juga belum tentu mengubah perilaku. Discovery teknis perlu dilengkapi percakapan dengan pengguna agar solusi resmi benar-benar mengurangi alasan menggunakan jalur tidak resmi.
Risiko Utama Shadow AI bagi Perusahaan
Kebocoran Data dan Pelanggaran Privasi
Pengguna dapat mengirim data pelanggan, dokumen internal, source code, credential, atau strategi bisnis ke layanan yang tidak memiliki kontrak dan konfigurasi perusahaan. Risiko tidak berhenti pada input. Prompt, output, file, transkrip, log, dan feedback dapat disimpan atau digunakan dengan ketentuan yang tidak diketahui organisasi.
Identitas, Akses, dan Akun yang Tidak Terkelola
Akun pribadi tidak mengikuti single sign-on, multi-factor authentication, offboarding, dan review akses perusahaan. Ketika karyawan pindah peran atau keluar, riwayat kerja dan integrasi dapat tetap berada di akun tersebut. Shared credential juga membuat atribusi dan pencabutan akses menjadi sulit.
Risiko Vendor dan Supply Chain
Layanan mungkin mengandalkan subprosesor, plugin, model, atau komponen lain yang tidak dinilai. Perubahan fitur dapat memperluas akses ke email, drive, kalender, repository, atau aplikasi bisnis. Tanpa inventaris, perusahaan sulit menghubungkan notifikasi insiden vendor dengan data dan proses yang terdampak.
Output yang Tidak Tervalidasi
Pengguna dapat memasukkan output ke keputusan, komunikasi pelanggan, analisis, atau kode produksi tanpa review yang sesuai. Kesalahan faktual, bias, pelanggaran hak cipta, dan instruksi berbahaya dapat berubah menjadi risiko bisnis jika sumber dan batas model tidak dipahami.
Biaya, Lisensi, dan Ketergantungan Operasional
Pembelian tersebar membuat tagihan sulit direkonsiliasi dan mencegah negosiasi terpusat. Tim juga dapat membangun proses penting di atas paket gratis atau akun individu. Jika layanan berubah, dibatasi, atau akun hilang, perusahaan mungkin tidak memiliki dokumentasi, data ekspor, maupun rencana migrasi.
Kepatuhan dan Bukti Audit
Ketika AI tidak tercatat, organisasi sulit menunjukkan tujuan penggunaan, dasar pemrosesan, pemilik, kontrol, evaluasi vendor, dan tindakan atas insiden. Masalahnya bukan sekadar ketiadaan formulir. Tanpa bukti, perusahaan tidak dapat memastikan bahwa kebijakan internal, kontrak, dan kewajiban sektor diterapkan secara konsisten.
Temukan Shadow AI Tanpa Membangun Budaya Pengawasan
Discovery bertujuan memahami aset dan risiko, bukan membaca setiap prompt karyawan. Mulailah dari data minimum yang sah dan relevan. Jelaskan sumber telemetry, siapa yang dapat mengaksesnya, berapa lama disimpan, dan bagaimana temuan digunakan. Libatkan fungsi privacy, legal, HR, atau perwakilan pekerja sesuai kebutuhan organisasi dan yurisdiksi.
Bangun Inventaris AI Resmi Terlebih Dahulu
NIST AI RMF Playbook merekomendasikan mekanisme untuk menginventarisasi sistem AI dan menetapkan pihak yang memeliharanya. Inventaris yang berguna memuat nama layanan, owner, tujuan, pengguna, data, integrasi, model, vendor, status persetujuan, risiko, tanggal review, serta rencana penghentian. Tanpa baseline ini, organisasi tidak dapat membedakan penggunaan resmi dari yang belum dinilai.
Gabungkan Beberapa Sinyal Secara Proporsional
Sinyal dapat berasal dari katalog SaaS dan procurement, expense report, OAuth consent, single sign-on, ekstensi browser terkelola, dependency dan repository scanning, DNS atau proxy metadata, cloud egress, API discovery, serta daftar aplikasi pada perangkat yang dikelola. Satu sinyal tidak selalu membuktikan penggunaan berisiko. Domain AI yang dikunjungi dapat digunakan untuk riset publik tanpa data perusahaan.
Validasi temuan melalui survei singkat, office hours, wawancara tim, dan mekanisme self-declaration yang tidak langsung menghukum. Tanyakan tugas, data, frekuensi, alasan memilih alat, dan kebutuhan yang belum dipenuhi. Informasi ini membantu membedakan eksplorasi ringan dari integrasi produksi yang membutuhkan tindakan segera.
Prioritaskan Berdasarkan Dampak, Bukan Popularitas
| Prioritas | Karakteristik penggunaan | Tindakan awal |
| Tinggi | Data sangat terbatas, integrasi produksi, tindakan otomatis, akun bersama, atau vendor tidak dikenal | Containment, owner, penilaian cepat, dan keputusan hentikan atau migrasikan |
| Sedang | Data internal, penggunaan berulang, plugin luas, atau proses bisnis bergantung pada alat | Review terjadwal, pembatasan data, dan rencana layanan resmi |
| Rendah | Data publik atau sintetis, eksperimen singkat, tanpa integrasi dan tanpa keputusan berdampak tinggi | Daftarkan, beri panduan, dan izinkan dalam sandbox terbatas |
Buat Kebijakan AI yang Dapat Dipakai dalam Pekerjaan Nyata
Kebijakan yang efektif menjawab keputusan harian. Sebutkan alat dan akun yang disetujui, kategori data yang boleh digunakan, aktivitas yang memerlukan review, penggunaan yang dilarang, cara meminta pengecualian, serta jalur pelaporan insiden. Hindari kalimat luas seperti gunakan AI dengan bertanggung jawab tanpa contoh operasional.
- Tugas yang diizinkan, misalnya brainstorming dengan data publik, perbaikan bahasa, atau prototype menggunakan data sintetis.
- Data yang tidak boleh dimasukkan, termasuk credential, data pribadi berisiko tinggi, rahasia dagang, dan dokumen yang dibatasi kontrak.
- Kapan output harus diperiksa manusia dan aktivitas apa yang tidak boleh diotomatisasi tanpa kontrol tambahan.
- Akun, perangkat, plugin, konektor, model, serta fitur penyimpanan yang boleh digunakan.
- Jalur fast track, formulir minimum, target waktu keputusan, owner, dan mekanisme banding atau pengecualian.
- Cara melaporkan kesalahan tanpa takut dihukum ketika data terlanjur dimasukkan atau alat tidak resmi sudah dipakai.
Gunakan pembagian hijau, kuning, dan merah hanya jika kriterianya konkret. Hijau dapat berarti data publik dan alat resmi. Kuning dapat berarti data internal atau konektor baru yang memerlukan review. Merah dapat berarti credential, data yang sangat dibatasi, atau tindakan otomatis berdampak tinggi. Contoh perlu disesuaikan dengan sektor dan klasifikasi data perusahaan.
Sediakan Jalur Resmi yang Lebih Mudah Dipilih
Kontrol akan lebih efektif jika pilihan resmi memenuhi sebagian besar kebutuhan. Sediakan katalog model dan alat, akun perusahaan, dokumentasi singkat, template use case, sandbox dengan data sintetis, serta bantuan teknis. Pengguna perlu tahu bukan hanya apa yang dilarang, tetapi bagaimana menyelesaikan tugas dengan aman hari ini.
Proses evaluasi dapat bertingkat. Eksperimen berisiko rendah memperoleh persetujuan cepat dengan batas data dan waktu. Integrasi internal memerlukan owner, klasifikasi, security review, dan monitoring. Use case berdampak tinggi memerlukan evaluasi lintas fungsi, pengujian, kontrol manusia, dan persetujuan yang lebih kuat. Jalur bertingkat menjaga review sebanding dengan risiko.
Evaluasi Alat AI Sebelum Menjadi Layanan Resmi
Evaluasi tidak perlu dimulai dari kuesioner yang sama panjang untuk semua layanan. Lakukan triage berdasarkan data, konektor, pengguna, keputusan, serta ketergantungan. Untuk kandidat yang akan dipakai luas, periksa setidaknya:
- Tujuan bisnis, owner, pengguna, data, model, integrasi, dan batas penggunaan.
- Ketentuan training, retensi, penghapusan, lokasi pemrosesan, subprosesor, dan akses dukungan.
- Single sign-on, provisioning, role, audit log, pemisahan tenant, enkripsi, dan respons insiden.
- Hak kekayaan intelektual, lisensi output, batas tanggung jawab, serta syarat penggunaan.
- Kualitas, keamanan output, human review, fallback, portabilitas data, dan exit plan.
- Biaya, quota, budget cap, dukungan, perubahan harga, dan ketergantungan pada fitur tertentu.
Peran Gateway dan Platform AI Terpusat
Gateway atau platform terpusat dapat menyediakan jalur resmi ke beberapa model melalui identitas, kebijakan, quota, dan observability yang konsisten. Pendekatan ini mengurangi kebutuhan tim membuat banyak akun dan credential langsung. Organisasi juga lebih mudah melihat aplikasi, divisi, model, serta penggunaan yang perlu ditinjau.
Materi produk TokenKu.ai menjelaskan akses ke berbagai model melalui satu gateway, alokasi virtual API key, visibilitas konsumsi berdasarkan individu, divisi, dan model, serta budget cap. Kemampuan tersebut relevan untuk membangun alternatif resmi dan atribusi penggunaan. Sebelum produksi, perusahaan tetap perlu memverifikasi model, fitur, akses, logging, alur data, retensi, penghapusan, serta pembagian tanggung jawab sesuai kontrak dan arsitektur yang digunakan.
Platform terpusat bukan satu-satunya kontrol. Shadow AI juga dapat muncul melalui fitur AI di SaaS, ekstensi, aplikasi mobile, model lokal, atau akun pribadi. Inventaris vendor, endpoint management, kebijakan data, procurement, pelatihan, dan budaya pelaporan tetap diperlukan.
Rencana 90 Hari Mengurangi Shadow AI
| Periode | Fokus | Hasil minimum |
| Hari 1 sampai 30 | Owner, definisi, inventaris awal, kebijakan sementara, dan kanal pelaporan | Daftar penggunaan prioritas, data yang dilarang, serta alternatif awal |
| Hari 31 sampai 60 | Discovery lintas sumber, wawancara pengguna, triage, dan fast track | Peta kebutuhan, daftar risiko tinggi, serta keputusan hentikan, batasi, atau evaluasi |
| Hari 61 sampai 90 | Katalog resmi, kontrol akses, monitoring, pelatihan berbasis peran, dan review metrik | Migrasi use case utama, owner yang jelas, backlog perbaikan, serta siklus review |
Rencana ini bukan proyek sekali selesai. Model, fitur, harga, dan pola penggunaan berubah cepat. Tetapkan review berkala serta mekanisme agar tim dapat mengusulkan layanan baru. Kecepatan memperbarui katalog sama pentingnya dengan kecepatan menemukan penggunaan yang belum disetujui.
Ukur Apakah Risiko Benar-Benar Berkurang
Jumlah domain yang diblokir bukan ukuran keberhasilan utama. Ukur cakupan inventaris, persentase use case dengan owner, waktu persetujuan, penggunaan melalui akun resmi, jumlah migrasi dari akun pribadi, temuan data sensitif, kejadian credential tidak terkelola, biaya yang dapat diatribusikan, serta waktu respons insiden. Gunakan tren dan konteks, bukan angka tunggal.
Peningkatan self-declaration pada awal program dapat berarti kepercayaan membaik, bukan risiko meningkat. Sebaliknya, nol laporan tidak membuktikan tidak ada shadow AI. Gabungkan telemetry, survei, ticket, wawancara, hasil audit, dan data penggunaan platform untuk memahami perubahan perilaku.
Apa yang Dilakukan Jika Shadow AI Ditemukan?
- Jangan langsung menghapus akses sebelum memahami data, ketergantungan, dan dampak penghentian, kecuali ada risiko mendesak.
- Tetapkan owner dan dokumentasikan alat, akun, pengguna, tujuan, data, integrasi, biaya, serta lokasi penyimpanan.
- Klasifikasikan risiko dan lakukan containment, seperti menghentikan data sensitif, mencabut konektor, atau merotasi credential.
- Putuskan apakah penggunaan dihentikan, dibatasi, dievaluasi untuk persetujuan, atau dimigrasikan ke layanan resmi.
- Pertahankan data serta bukti yang diperlukan, lalu tangani penghapusan, ekspor, offboarding, dan kewajiban kontrak.
- Perbaiki akar penyebab, termasuk kekurangan fitur, proses lambat, kebijakan tidak jelas, atau kurangnya bantuan teknis.
Checklist Pengelolaan Shadow AI
- Definisi shadow AI dan owner program telah disepakati.
- Inventaris AI resmi memuat layanan, use case, owner, data, model, vendor, integrasi, risiko, dan tanggal review.
- Discovery memakai data minimum, tujuan transparan, akses terbatas, dan retensi yang wajar.
- Penggunaan dinilai berdasarkan data, konektor, keputusan, skala, dan ketergantungan, bukan hanya nama alat.
- Kebijakan memberikan contoh tugas hijau, kuning, merah, serta jalur pengecualian.
- Alternatif resmi, sandbox, dokumentasi, dan dukungan tersedia untuk kebutuhan utama.
- Fast track tersedia untuk eksperimen berisiko rendah dengan data publik atau sintetis.
- Akun resmi mendukung identitas, provisioning, logging, review akses, dan offboarding.
- Vendor, training, retensi, penghapusan, subprosesor, hak cipta, biaya, dan exit plan telah dinilai.
- Temuan shadow AI ditangani dengan containment dan perbaikan akar penyebab.
- Metrik mengukur adopsi resmi, waktu persetujuan, cakupan inventaris, dan penurunan paparan.
- Katalog, kebijakan, dan inventaris diperbarui saat model atau fitur berubah.
Pertanyaan yang Sering Diajukan
Apakah semua penggunaan AI tanpa izin harus langsung diblokir?
Tidak selalu. Penggunaan berisiko tinggi perlu dihentikan atau dibatasi segera, tetapi eksperimen dengan data publik dapat masuk jalur evaluasi cepat. Keputusan perlu mempertimbangkan data, konektor, skala, tindakan, dan ketergantungan bisnis. Blokir menyeluruh tanpa alternatif dapat memindahkan penggunaan ke jalur yang lebih sulit diamati.
Apa perbedaan shadow AI dan eksperimen AI?
Eksperimen yang dikelola memiliki owner, tujuan, batas data, lingkungan, waktu, dan keputusan akhir. Shadow AI tidak tercatat atau berjalan di luar proses tersebut. Status dapat berubah ketika prototype mulai memproses data internal, digunakan banyak orang, atau menjadi ketergantungan operasional.
Bagaimana menemukan shadow AI tanpa membaca prompt karyawan?
Gunakan metadata yang relevan seperti inventory SaaS, OAuth consent, expense, dependency, domain, egress, dan penggunaan akun resmi. Gabungkan dengan survei serta self-declaration. Isi prompt hanya diperiksa jika ada tujuan sah, otorisasi, pembatasan akses, dan prosedur investigasi yang jelas.
Apakah akun enterprise otomatis menghilangkan shadow AI?
Tidak. Akun enterprise membantu identitas, kontrak, konfigurasi, dan audit, tetapi layanan tetap harus tercatat dan digunakan sesuai batas. Fitur baru, plugin, konektor, model, serta penggunaan data dapat menciptakan risiko baru meskipun akun dikelola perusahaan.
Siapa yang seharusnya memiliki program shadow AI?
Program biasanya memerlukan owner lintas fungsi. IT atau security dapat mengoordinasikan discovery dan kontrol teknis, tetapi unit bisnis, legal, privacy, procurement, finance, HR, serta data owner perlu menentukan kebutuhan, risiko, kontrak, biaya, dan perilaku. Setiap use case tetap memerlukan pemilik bisnis.
Apakah platform multi-model cukup untuk menyelesaikan shadow AI?
Platform multi-model dapat menyediakan alternatif resmi dan visibilitas untuk penggunaan melalui gateway. Namun, perusahaan tetap perlu menangani fitur AI di SaaS, ekstensi, akun personal, model lokal, procurement, endpoint, serta budaya kerja. Platform adalah bagian dari sistem kontrol, bukan pengganti tata kelola.
Kesimpulan
Shadow AI adalah penggunaan AI untuk pekerjaan yang tidak tercatat dalam sistem dan proses resmi organisasi. Fenomena ini sering muncul karena kebutuhan produktivitas bergerak lebih cepat daripada katalog, kebijakan, dan persetujuan perusahaan. Risiko utamanya mencakup data, identitas, vendor, output, biaya, lisensi, ketergantungan, dan bukti audit.
Pengelolaan yang efektif menggabungkan inventaris, discovery proporsional, prioritas berbasis dampak, kebijakan yang konkret, jalur evaluasi bertingkat, serta alternatif resmi yang mudah digunakan. Tujuannya bukan menghilangkan eksperimen, melainkan membuat penggunaan AI terlihat, memiliki owner, sesuai dengan data dan risiko, serta dapat dihentikan atau dimigrasikan ketika diperlukan.